Conform Mediafax: Dispozitivele conectate la internet, potențiale arme în atacuri cibernetice DDoS
Orice dispozitiv conectat la internet, de la smartphone-uri la laptopuri și tablete, poate deveni, fără știrea utilizatorului, o piesă într-un atac cibernetic de tip Distributed Denial of Service (DDoS). Specialiștii în securitate cibernetică au explicat cum programele malware pot compromite aceste echipamente și le pot transforma în instrumente în mâinile infractorilor.
Atunci când un dispozitiv este infectat cu un program malware, atacatorii cibernetici pot prelua controlul acestuia fără ca proprietarul să își dea seama. Aceste dispozitive compromise sunt apoi grupate într-o rețea denumită „botnet”. Termenul se referă la o colecție de mașini infectate, controlate de la distanță de o persoană sau un grup.
În cadrul unui atac DDoS, aceste dispozitive din botnet sunt activate simultan pentru a inunda un site sau un serviciu online cu un volum masiv de trafic. Numărul uriaș de solicitări suprasolicită infrastructura țintei, ducând la încetinirea gravă a serviciului sau chiar la indisponibilitatea sa pentru utilizatorii legitimi. Astfel, indivizi obișnuiți pot contribui, fără intenție, la perturbarea funcționării online.
Protejarea aparatelor digitale împotriva amenințărilor
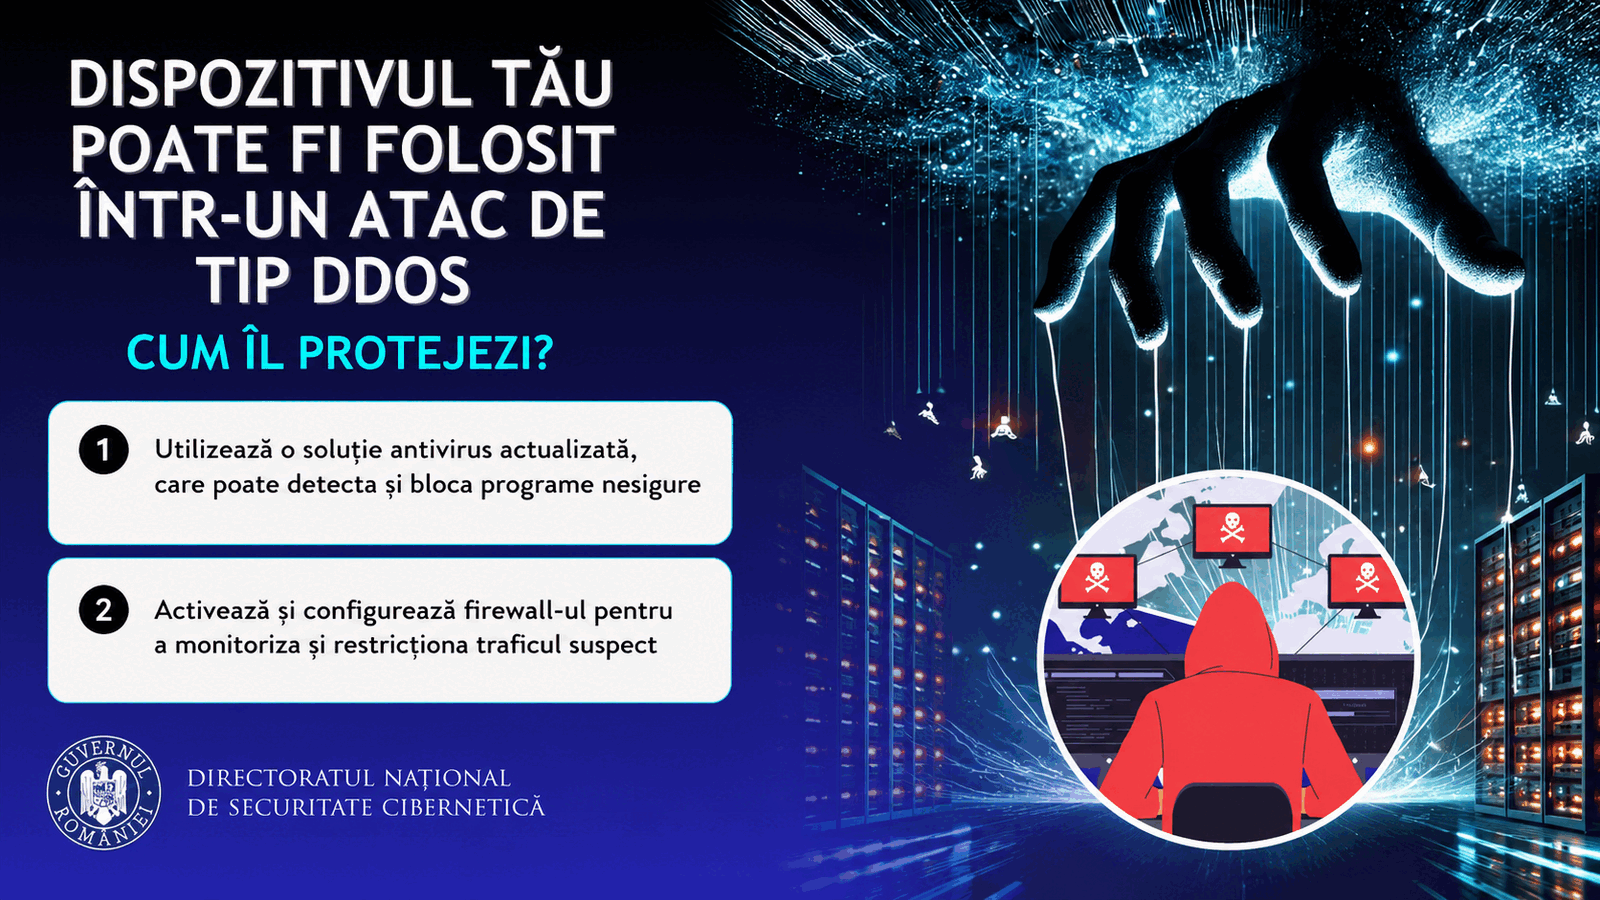
Pentru a preveni ca dispozitivele personale să fie compromise și utilizate în scopuri ilicite, experții de la Directoratul Național de Securitate Cibernetică (DNSC) oferă o serie de recomandări esențiale. Utilizarea unei soluții antivirus actualizate este un pas fundamental, aceasta având capacitatea de a detecta și bloca programele potențial periculoase.
Activarea unui firewall este, de asemenea, crucială. Acesta acționează ca un gardian al conexiunilor, monitorizând traficul dintre dispozitiv și internet și filtrând tentativele suspecte de acces sau transmitere de date.
Parolele reprezintă o altă linie de apărare importantă. Este imperativ ca acestea să fie complexe, greu de ghicit și schimbate periodic. În special, parolele implicite, lăsate de producător, trebuie înlocuite imediat după configurarea dispozitivului pentru a elimina o vulnerabilitate comună.
Instalarea aplicațiilor trebuie să se facă exclusiv din surse oficiale, cum ar fi magazinele de aplicații recunoscute. Utilizatorii sunt încurajați să analizeze cu atenție permisiunile solicitate de aplicații. O aplicație care cere acces la funcții sau informații irelevante pentru scopul său declarat ar trebui să ridice semne de întrebare.
Importanța actualizărilor de securitate
Menținerea sistemelor de operare și a aplicațiilor la zi este o altă recomandare cheie pentru securitatea cibernetică. Actualizările nu vin doar cu funcționalități noi, ci aduc, în mod frecvent, patch-uri pentru vulnerabilități de securitate descoperite. Aceste remedieri împiedică infractorii să exploateze breșe în software.
DNSC sfătuiește utilizatorii să evite deschiderea linkurilor suspecte sau descărcarea fișierelor din surse necredibile. Aceste elemente pot fi vectori prin care malware-ul este introdus pe dispozitiv.
În cazul în care se suspectează un incident de securitate cibernetică, DNSC pune la dispoziție numărul unic de urgență 1911 sau platforma PNRISC pentru raportarea acestuia.
Sursa: Mediafax