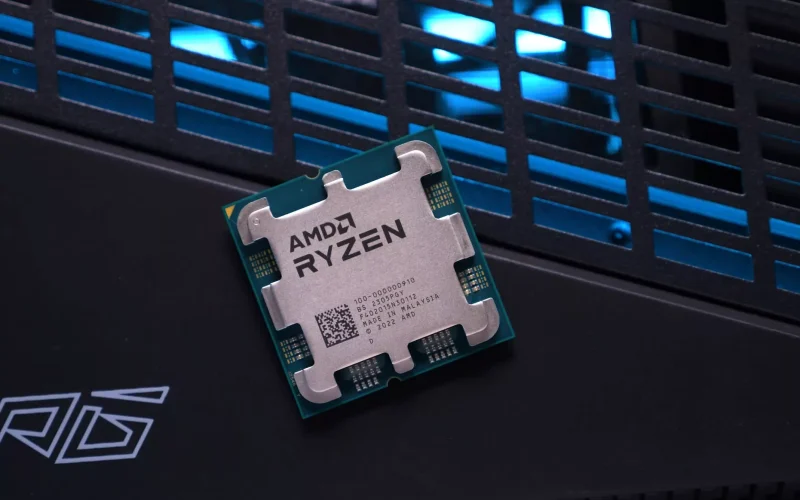
Conform ArenaIT: AMD a confirmat existența a două vulnerabilități de securitate care afectează implementarea Firmware Trusted Platform Module (TPM) utilizată de o gamă foarte largă de procesoare Ryzen. Aceste probleme au primit scoruri CVSS de 8,5 și respectiv 8,3, fiind clasificate ca având severitate ridicată. Rezolvarea lor necesită actualizarea firmware-ului platformei, de regulă printr-un update de BIOS. Lista procesoarelor afectate este extinsă și cuprinde numeroase generații de cipseturi AMD.
Detalii tehnice și impactul vulnerabilităților
Vulnerabilitățile, denumite CVE-2023-20585 și CVE-2023-20586, permit unui atacator local cu privilegii minime să execute cod arbitrar pe sistemul afectat. Mai exact, exploatarea acestor defecte ar putea duce la expunerea unor informații sensibile sau la obținerea unui control neautorizat asupra dispozitivului. Implementarea TPM este esențială pentru securitatea modernă a calculatoarelor, fiind folosită pentru stocarea sigură a cheilor criptografice, a parolelor și a altor date sensibile.
Soluția: Actualizări de BIOS și responsabilitatea producătorilor
Compania AMD recomandă utilizatorilor să își actualizeze imediat BIOS-ul sistemelor afectate la cea mai recentă versiune disponibilă de la producătorul plăcii de bază. Această actualizare va include patch-urile necesare pentru remedierea problemelor de securitate. Producătorii de plăci de bază sunt responsabili pentru a pune la dispoziția clienților aceste update-uri. Se estimează că procesul de actualizare va fi necesar pentru milioane de utilizatori din întreaga lume, având în vedere popularitatea procesoarelor Ryzen.
Este important de reținut că aceste vulnerabilități nu afectează direct unitatea centrală de procesare (CPU) în sine, ci mai degrabă firmware-ul TPM integrat în platformele care folosesc procesoarele Ryzen. Acest detaliu sugerează că problema este mai degrabă de natură software sau de firmware, și nu o defecțiune hardware intrinsecă a cipurilor. Totuși, impactul asupra securității poate fi semnificativ dacă sistemele nu sunt actualizate corespunzător.
Sursa: ArenaIT